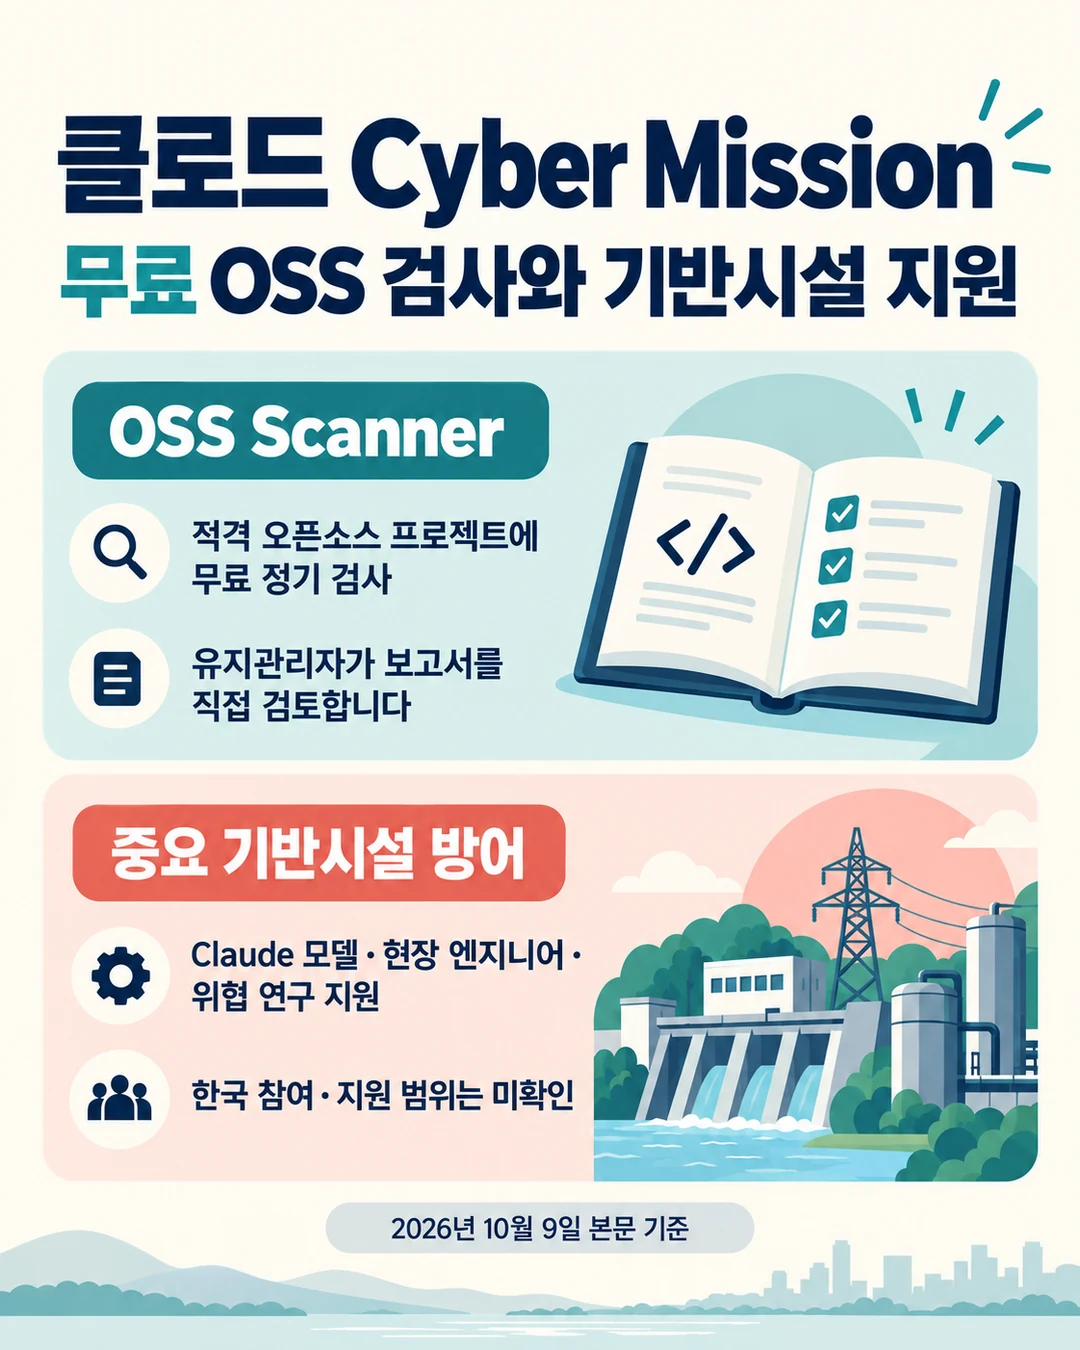
오픈소스 유지관리자는 무료 정기 취약점 검사를, 중요 기반시설을 지키는 보안 사업자는 클로드와 현장 엔지니어 지원을 신청할 수 있습니다. Anthropic은 2026년 10월 8일 Cyber Mission을 공개하면서 두 경로를 열었습니다. OSS Scanner는 보고서를 직접 검토할 역량이 있는 프로젝트를 위한 선택형 서비스이고, 중요 기반시설 프로그램은 운영 기술을 다루는 제공자들과 협력하는 방식입니다. (공식 발표)
모델 접근 권한을 다루는 기존 CVP 확대 글과 함께 보면 차이가 선명해집니다. CVP는 검증된 보안 업무의 접근 경로, 이번 발표는 검사 서비스와 방어 인력·연구 지원을 다룹니다. 새 서비스에 대한 공개 사용자 반응은 아직 확인되지 않았습니다. (발표의 프로그램 관계)
한눈에 보기
| 궁금한 점 | 이번 발표의 핵심 |
|---|---|
| OSS Scanner는 무엇입니까? | 적격 오픈소스 프로젝트에 가장 강력한 모델의 정기 보안 검사를 제공합니다. |
| 비용은 얼마입니까? | OSS Scanner 검사는 무료입니다. 기반시설 프로그램의 가격은 발표에 없습니다. |
| 누가 신청합니까? | 핵심 OSS 유지관리자와 기반시설 보안 제품·서비스 제공자의 경로가 다릅니다. |
| 보고서는 검증됐습니까? | 모델 생성 보고서를 사람의 사전 검토 없이 보냅니다. |
| 보고서에 무엇이 들어갑니까? | 악용 재현 예시, 설명, 가능한 경우 수정안입니다. |
| 기반시설 지원은 무엇입니까? | Claude 모델, 현장 엔지니어, 위협 연구를 제공합니다. |
| 한국도 대상입니까? | 한국 참여 자격과 지원 범위는 미확인입니다. |
제공 조건은 공식 발표·연구 글·FAQ를 따릅니다. 아래 검증 수치는 Anthropic의 초기 시험이며, 유지관리자 사례는 회사가 발표에 실은 인용입니다. 독립적인 전 프로젝트 품질 측정과 구분합니다. (발표 · 연구 글 · FAQ)
OSS Scanner는 기존 취약점 제보와 무엇이 다릅니까?
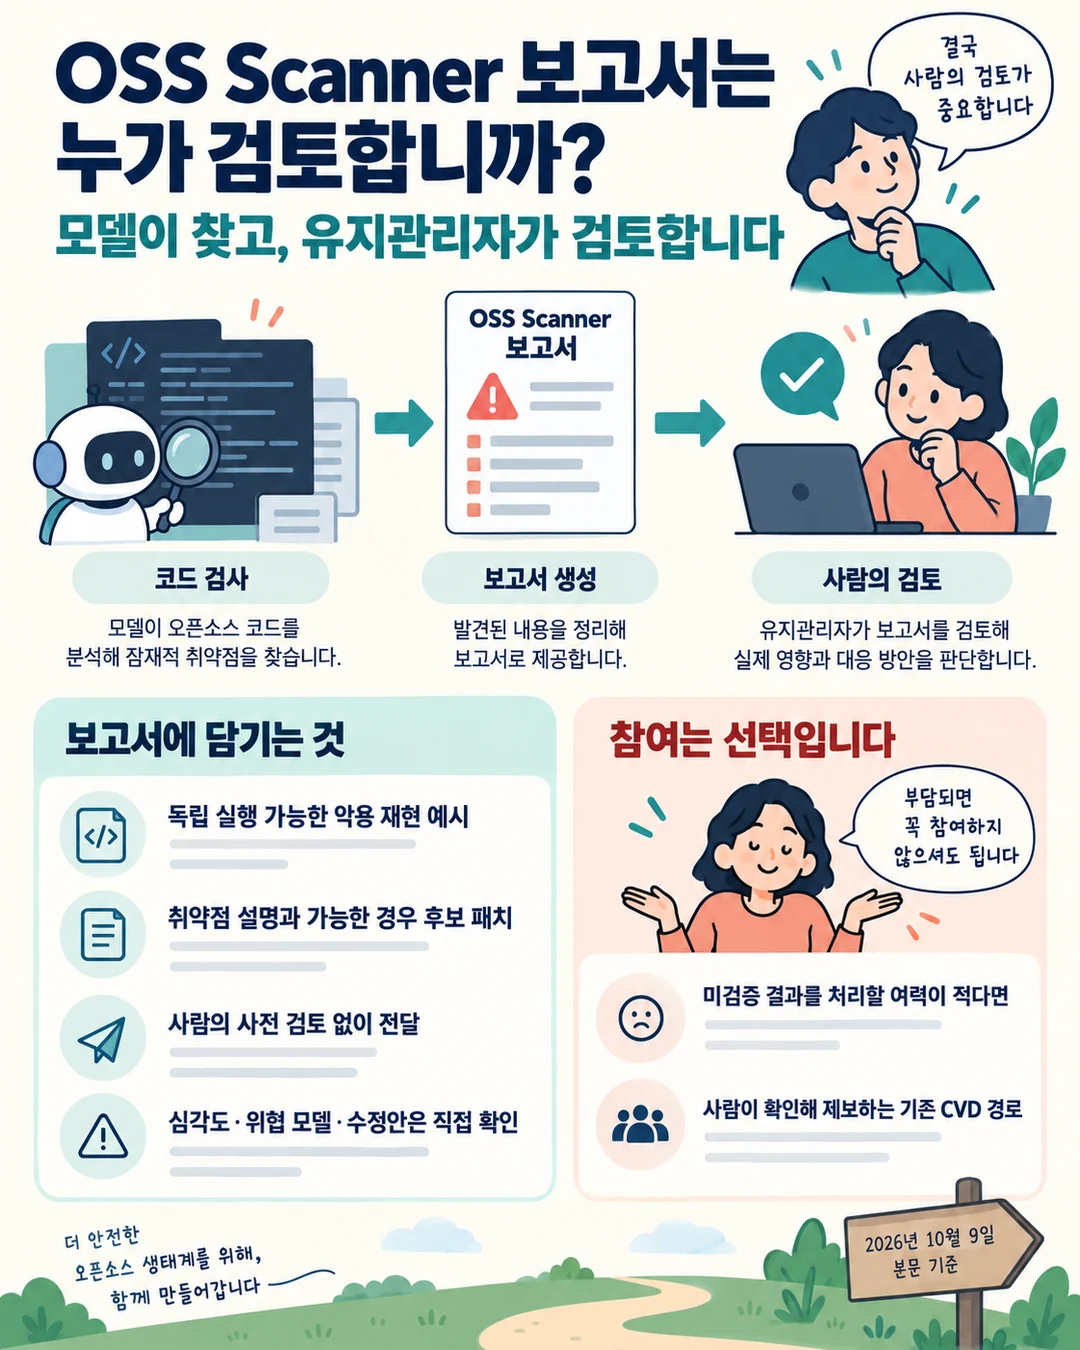
모델이 찾은 결과를 먼저 받아 유지관리자가 직접 검토합니다. Anthropic은 지난 6개월 동안 후보 취약점 29,000건 이상을 발견했지만, 수작업 검토·분류는 약 6,000건에 그쳤다고 설명합니다. 일부 유지관리자가 미검증 결과까지 요청했고, 이런 요청에 따라 약 5,000건의 보고서를 전달했다는 배경입니다. 후보 발견 수와 검증된 취약점 수는 서로 다른 집계입니다. (연구 글)
OSS Scanner는 Claude Mythos를 포함한 가장 강력한 모델을 사용합니다. 보고서에는 독립적으로 실행할 수 있는 재현 예시와 취약점 설명, 가능한 경우 문제 도입 시점을 좁힌 분석과 후보 패치가 들어갑니다. 사람의 검토·분류를 거치지 않으므로 심각도나 프로젝트의 위협 모델을 잘못 판단할 수 있습니다. 수정안도 유지관리자의 검토 대상으로 받는 구조입니다. (보고서 구성)
기존 CVD(Coordinated Vulnerability Disclosure, 조율된 취약점 공개)는 사람이 확인한 문제를 프로젝트에 먼저 알리는 절차입니다. 미검증 결과를 처리할 여력이 적은 프로젝트에는 이 경로를 계속 제공합니다. OSS Scanner 참여는 선택이고, 모든 오픈소스 프로젝트에 보고서를 일괄 발송하는 방식과는 다릅니다. (연구 글)
초기 검증 수치는 어떻게 읽습니까?
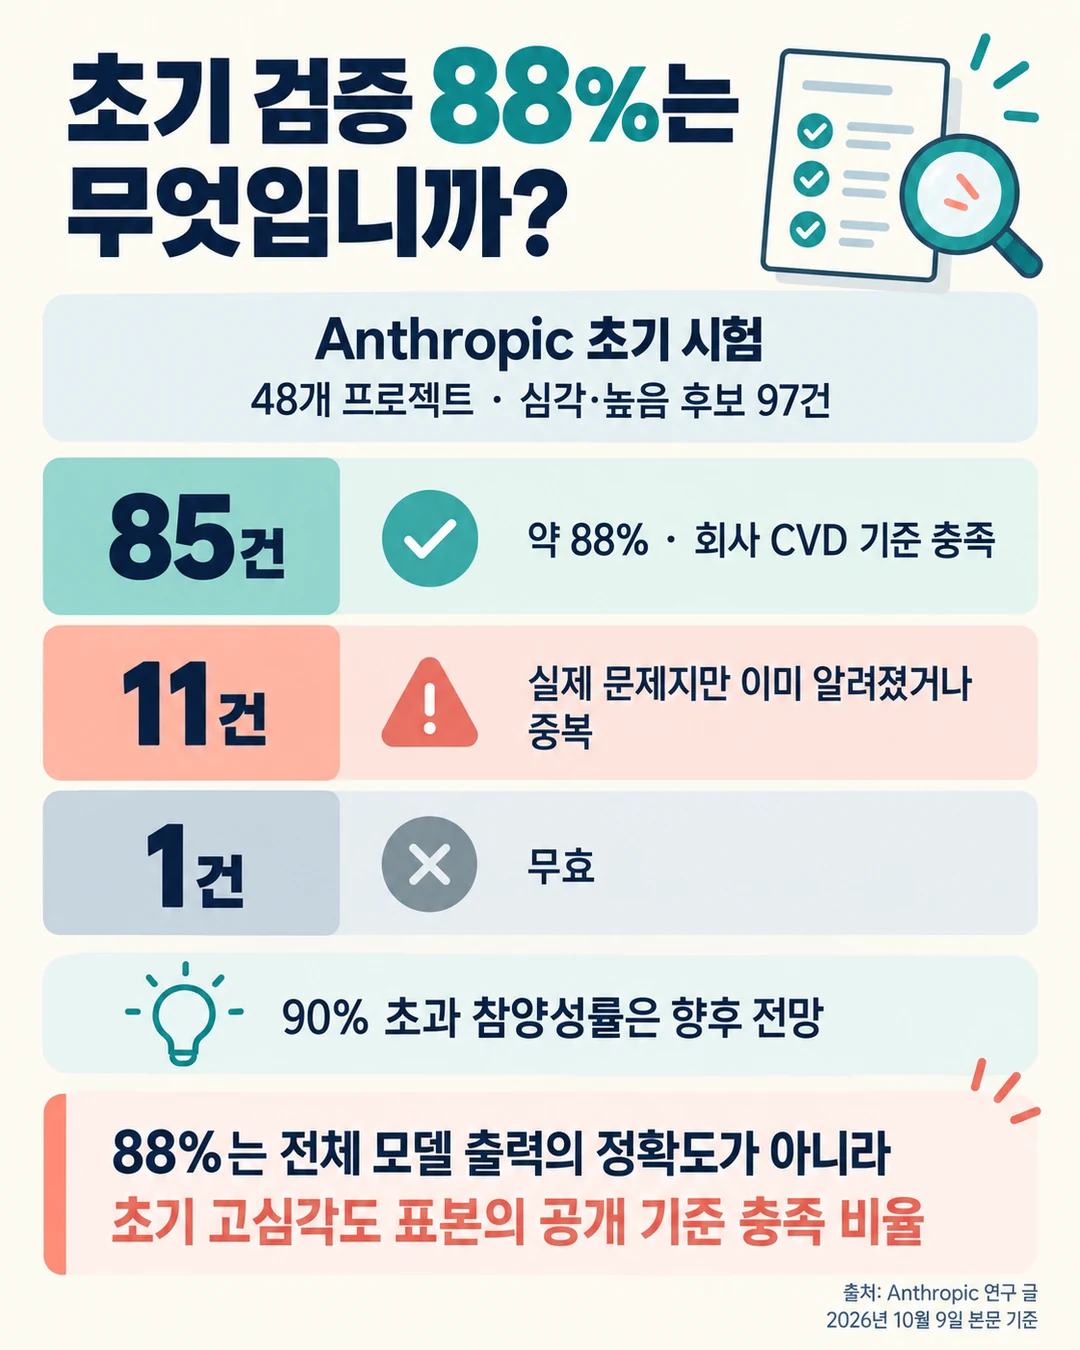
발표의 참양성률 90% 초과 전망은 향후 기대치입니다. 별도 연구 글에 실린 초기 시험에서는 전문가가 48개 프로젝트의 심각·높음 등급 후보 97건을 검토했습니다. 이 중 85건, 약 88%가 회사의 CVD 기준을 충족했습니다. 나머지 12건 중 11건은 실제 문제지만 이미 알려졌거나 다른 결과와 중복됐고, 1건은 무효였습니다. (발표의 기대치 · 초기 검증)
따라서 88%는 공개 절차에 올릴 기준을 충족한 비율입니다. 이를 전체 모델 출력의 정확도로 바꾸거나, 중복 문제를 모두 거짓 경보로 셀 수는 없습니다. 시험은 초기 버전의 높은 심각도 표본이고, 실제 유지관리자에게서는 심각도 과장과 위협 모델 오해도 지적됐습니다. (표본과 피드백)
회사 연구 글은 wolfSSL의 Todd Ouska가 받은 74건 중 72건을 유효하다고 평가하고, 5건이 CVE가 됐다고 전합니다. CVE는 공개 취약점에 붙이는 식별 기록입니다. PostgreSQL은 결과 중 실제 결함 비율이 이례적으로 높았고 일부 패치는 거의 그대로 쓸 수 있었다고, OpenSSL은 실제 악용 예시가 붙은 보고서는 바로 확인할 수 있어 사람이 쓴 보고서만큼, 때로는 더 좋았다고, HotCRP는 권한 모델 이해와 우선순위 분류를 긍정적으로 평가했습니다. 회사가 고른 초기 사례이므로 전체 서비스의 성과를 대표하지는 않습니다. (유지관리자 인용)
제공·이용 조건: 유지관리자는 어디서 신청합니까?
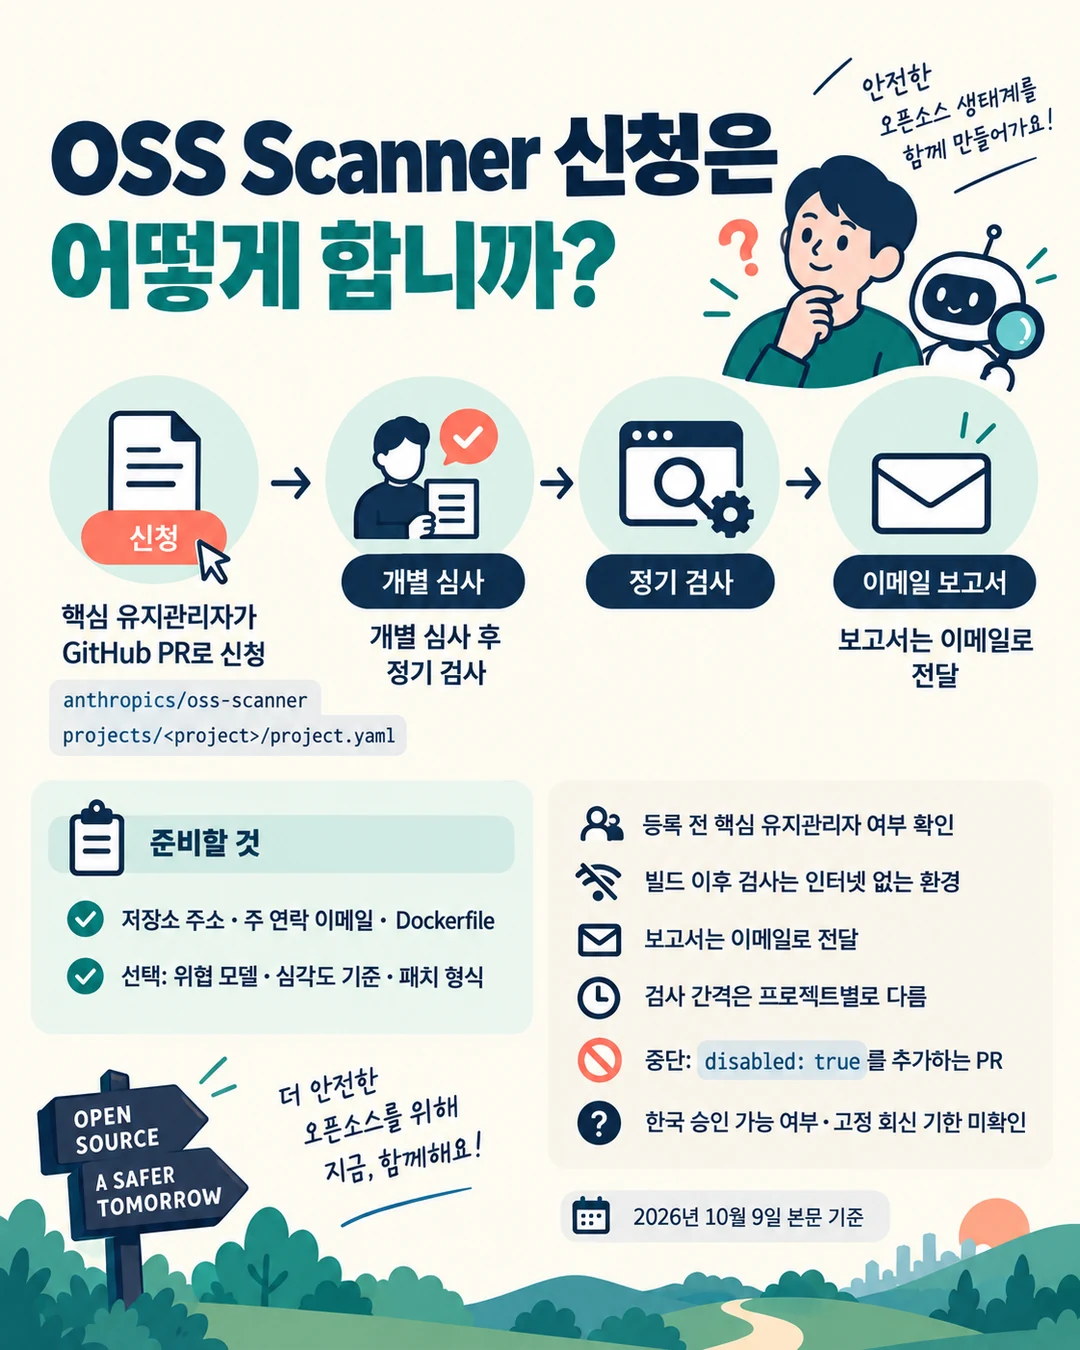
핵심 유지관리자가 공식 GitHub 저장소에 PR을 열어 projects/<project>/project.yaml을 추가합니다. 기반시설·사용자 보안에 중요한 프로젝트를 개별 심사하며, 원격 공격 노출과 의존 프로젝트·사용자 수를 고려합니다. 등록 전 핵심 유지관리자 여부도 사람이 확인합니다. (신청 FAQ)
설정에는 저장소 주소와 주 연락 이메일, 의존성 설치·빌드를 준비하는 Dockerfile이 들어갑니다. 빌드 이후 검사는 인터넷 없는 환경에서 진행합니다. 선택적인 위협 모델 파일로 검사 범위·심각도 기준·패치 형식을 설명할 수 있습니다. 보고서는 이메일로 받고, 정기 검사 간격은 프로젝트 수와 사용 규모 등에 따라 달라집니다. (환경 준비와 보고)
보고를 잠시 중단하려면 설정에 disabled: true를 추가하는 PR을 제출합니다. 미검증 결과에는 일률적인 90일 공개 기한을 적용하지 않습니다. 이후 사람이 검증한 결과는 그 검증 사실을 알린 날부터 기존 CVD의 90일 절차로 공개될 수 있습니다. 한국 프로젝트의 승인 가능 여부와 고정 회신 기한은 미확인입니다. (중단·공개 정책)
중요 기반시설 프로그램은 누구를 지원합니까?
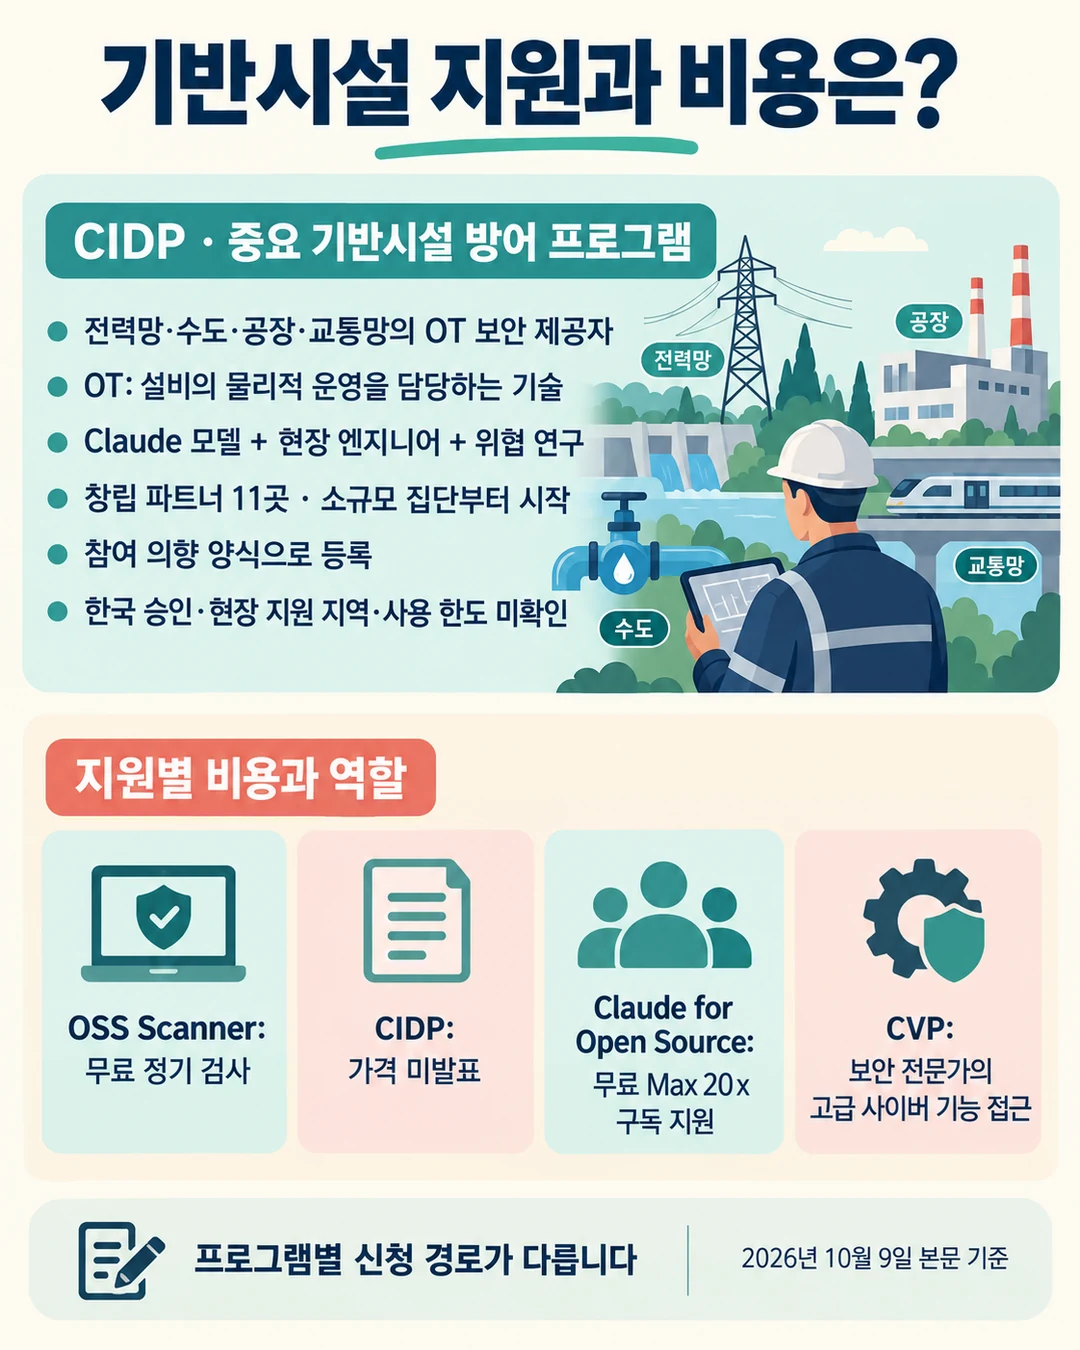
CIDP(Critical Infrastructure Defense Program)는 전력망·수도·공장·교통망의 OT를 지키는 제공자를 지원합니다. OT는 설비의 제어기·제어 소프트웨어·산업 네트워크처럼 물리적 운영을 담당하는 기술입니다. 수십 년 쓰는 장비가 많고 가동을 멈춰 패치하기 어려워, 일반 앱의 수정과 다른 현장 판단이 필요합니다. (OT와 지원 목적)
창립 파트너는 Accenture, Booz Allen, CrowdStrike, Deloitte, Dragos, Hitachi, Insane Cyber, Nozomi Networks, Palo Alto Networks, PwC, Rockwell Automation의 11곳입니다. 보안 업체·시스템 통합자·장비 제조사에 Claude 모델과 현장 엔지니어, 위협 연구를 제공하며 소규모 제공자 집단에서 시작합니다. 일부 파트너는 이미 취약점 수정과 고객 지원을 진행한다고 발표했습니다. (공식 발표)
해당 제품·서비스를 만드는 회사는 참여 의향 양식으로 등록할 수 있습니다. 의향 등록과 즉시 서비스 제공은 구분됩니다. 한국 회사의 참여 승인, 현장 지원 지역, 좌석·사용 한도와 회신 기한은 미확인입니다. (참여 안내)
6월 시작한 미국 주·지방·부족·준주 정부 방어 프로그램과도 이어집니다. 회사는 미국 주의 절반 이상과 일부 대형 공공 기반시설 운영자에 모델·기술 지원을 제공했다고 설명합니다. 이는 미국 프로그램의 이용 현황이고 한국 공공기관에 대한 제공 발표는 별도로 확인되지 않았습니다. (기존 프로그램 현황)
비용·요금과 다른 지원의 차이는 무엇입니까?
OSS Scanner의 정기 검사는 무료입니다. 회사는 Defender Advantage Fund(0xDAF)가 시범 프로그램과 무료 검사 운영을 지원한다고 설명합니다. 기반시설 프로그램은 가격을 발표하지 않았으므로 한국 조직의 예산이나 계약 조건은 참여 과정에서 확인할 항목입니다. (비용과 기금)
Claude for Open Source는 유지관리자의 수정 작업을 돕는 무료 Claude Max 20x 구독 지원입니다. OSS Scanner가 결과를 보내는 서비스라면, 구독 지원은 유지관리자가 클로드를 쓰는 경로입니다. CVP는 자격 있는 보안 전문가의 고급 사이버 기능 접근과 차단 완화를 다룹니다. 세 프로그램의 신청은 각각 구분됩니다. (지원 구분)
Project Glasswing에서 얻은 교훈은 발견 뒤의 확인·우선순위·수정이 병목이라는 점입니다. Cyber Mission은 검사 확대뿐 아니라 분류·패치 자동화와 더 안전한 코드 구조 연구도 추진합니다. 다만 현재 OSS Scanner가 수정과 배포까지 자동으로 끝내 주지는 않습니다. (향후 방향)
반응 (2026년 10월 9일 기준)
공개된 사용자 반응은 아직 확인되지 않았습니다.
참고한 자료
확인일은 2026년 10월 9일입니다.